İstanbul,
17°C
kapalı



Yapay zekâ hayatımızı kolaylaştırırken, şirketler açısından yeni ve ciddi bir tehlikenin de kapısını aralıyor. Siber saldırılar artık eskisi gibi günler veya saatler içinde değil, yapay zekânın desteğiyle saniyeler içinde gerçekleştirilebiliyor. Bu durum şirketleri yalnızca bilgisayar korsanlarına karşı değil, kendi sistemlerinde göremedikleri ve yeterince takip edemedikleri “kör noktalara” karşı da savunmasız bırakıyor.
EY tarafından dünya genelinde 800’ün üzerinde siber güvenlik yöneticisinin katılımıyla yapılan Küresel Siber Güvenlik Araştırması, yapay zekânın siber tehditlerin hızını ve etki alanını önemli ölçüde değiştirdiğini ortaya koyuyor.
Araştırmaya katılan siber güvenlik yöneticilerinin yüzde 70’i, şirketler açısından en kritik risklerin mevcut güvenlik sistemlerinin göremediği alanlarda bulunduğunu belirtiyor. Başka bir ifadeyle şirketler sadece dışarıdan gelecek saldırılara karşı değil, kendi sistemlerinin içinde veya çevresinde olup bitenleri yeterince görememeye karşı da mücadele ediyor.
SALDIRILAR SANİYELERE İNDİ

Yapay zekânın gelişmesiyle birlikte siber saldırganların işi de kolaylaşıyor. Eskiden bir bilgisayar sistemindeki açığın bulunması ve bu açıktan yararlanılması belirli bir zaman alırken, gelişmiş yapay zekâ sistemleri bu süreci çok daha kısa sürede gerçekleştirebiliyor.
Bu nedenle şirketlerin klasik güvenlik yöntemleriyle yetinmesi artık yeterli görülmüyor. Çünkü saldırganların kullandığı teknoloji hızlanırken, güvenlik sistemlerinin aynı hızda kendisini yenilemesi gerekiyor.
Bugün siber güvenlik artık yalnızca bilgisayarların, sunucuların veya internet bağlantılarının korunması anlamına gelmiyor. Bir fabrikanın üretim hattından hastanedeki sistemlere, demiryollarından enerji tesislerine, mağazalardan yapay zekâ uygulamalarına kadar şirketin bütün faaliyet alanlarının korunması gerekiyor.
EN BÜYÜK SORUN “GÖRÜNMEYEN” ALANLAR
Araştırmada şirketlerin en fazla güvenlik açığı yaşadığı alanların başında yüzde 57 ile operasyonel teknoloji ve fiziksel varlıklar geliyor. Bunu yüzde 49 ile üçüncü taraf ekosistemleri, yüzde 47 ile yapay zekâ sistemleri ve araçları takip ediyor.
Bu rakamlar özellikle üretim yapan şirketler açısından büyük önem taşıyor.
Çünkü fabrikalarda kullanılan makineler, sensörler ve üretim sistemleri giderek internete ve şirket ağlarına bağlanıyor. Bu bağlantılar üretimi hızlandırırken, yeterli güvenlik önlemi alınmadığında siber saldırganlara yeni kapılar da açabiliyor.
Örneğin bir fabrikanın bilgisayar sistemine yapılan saldırı yalnızca elektronik ortamda kalmayabilir. Üretim hattının durmasına, makinelerin çalışmamasına, siparişlerin gecikmesine ve milyonlarca liralık zarara yol açabilir.
Dolayısıyla siber saldırı artık sadece “bilgisayar çöktü” meselesi değildir. Üretim durabilir, hizmet aksayabilir, çalışanlar iş yapamaz hale gelebilir ve şirket müşterilerine karşı güven kaybedebilir.
KRİTİK SEKTÖRLERDE RİSK DAHA YÜKSEK
Araştırmada altyapı sektörü, siber güvenlik açısından en fazla risk taşıyan alanlardan biri olarak öne çıkıyor.
Demiryolları, trafik sistemleri ve çeşitli yapısal izleme sistemleri gibi kritik altyapılar giderek daha fazla dijital sisteme bağlanıyor. Bu nedenle bu alanlarda meydana gelebilecek bir siber saldırının etkisi yalnızca şirketle sınırlı kalmayıp toplumun günlük hayatına da yansıyabilir.
Yaşam bilimleri sektöründe de tablo dikkat çekici. Araştırmaya göre bu sektördeki kritik iş varlıklarının yüzde 64’ü güvenlik açığı bölgesinde bulunuyor.
Hastaneler, laboratuvarlar, ilaç şirketleri ve araştırma merkezleri yapay zekâdan daha fazla yararlandıkça siber güvenliğin önemi de artıyor. Klinik çalışmalar, ilaç araştırmaları, laboratuvar otomasyonu ve üretim süreçlerinin dijitalleşmesi büyük kolaylık sağlarken, aynı zamanda yeni riskler yaratıyor.
Madencilik ve metal sektöründe zafiyet oranı yüzde 67’ye ulaşırken, bu oran perakendede yüzde 43, endüstriyel ürünlerde yüzde 46 ve tüketici ürünlerinde yüzde 36 olarak ölçülüyor.
BİLGİSAYAR SİSTEMİNDEN FABRİKA MAKİNESİNE KADAR
Özellikle enerji, madencilik ve sanayi sektörlerinde bilgi teknolojileri ile operasyonel teknolojilerin birbirinden ayrı düşünülmesi artık mümkün değil.
Bilgi teknolojileri, şirketin bilgisayarlarını, verilerini ve dijital sistemlerini korurken; operasyonel teknoloji doğrudan üretim makineleri ve fiziksel süreçlerle bağlantılı.
Bu nedenle iki alanın birlikte çalışması gerekiyor.
Araştırmaya göre şirketlerin yüzde 59’u ortak risk değerlendirmeleri yapıyor. Yüzde 56’sı farklı birimlerden ekipler oluşturuyor. Yüzde 51’i ise ortak görünürlük sağlayan izleme teknolojilerini kullanıyor.
Ancak burada önemli bir eksiklik bulunuyor.
Şirketlerin tamamındaki risklerin tek bir sistem üzerinden takip edilmesini sağlayan ortak risk kayıt envanterini kullanan işletmelerin oranı sadece yüzde 27’de kalıyor.
Yani şirketler teknolojiye yatırım yapıyor ancak bu yatırımların tamamını ortak bir risk yönetimi sistemi içinde birleştirmekte hâlâ zorlanıyor.
YAPAY ZEKÂ FIRSAT KADAR RİSK DE GETİRİYOR
Yapay zekâ şirketlere büyük fırsatlar sunuyor. İş süreçlerini hızlandırıyor, maliyetleri azaltıyor, verileri analiz ediyor ve çalışanların yükünü hafifletiyor.
Ancak aynı teknoloji siber saldırganların da eline geçtiğinde durum değişiyor.
Yapay zekâ sayesinde saldırganlar daha hızlı hareket edebiliyor, daha fazla sistemi aynı anda hedefleyebiliyor ve güvenlik açıklarını daha kısa sürede tespit edebiliyor.
Bu nedenle şirketlerin “Yapay zekâyı kullanalım mı?” sorusundan çok, “Yapay zekâyı güvenli şekilde nasıl kullanacağız?” sorusuna cevap vermesi gerekiyor.
Araştırmaya göre teknoloji şirketleri siber güvenlik bütçelerinin ortalama yüzde 20’sini yapay zekâ entegrasyonlarına ayırıyor. Diğer sektörlerde ise bu oran yüzde 14 seviyesinde.
Bu rakamlar, yapay zekânın artık şirketlerin güvenlik bütçelerinde de önemli bir yer tutmaya başladığını gösteriyor.
KUANTUM TEKNOLOJİSİ İÇİN DE ŞİMDİDEN HAZIRLIK
Siber güvenlikte yalnızca yapay zekâ değil, kuantum bilgisayarlar da geleceğin önemli başlıklarından biri olarak görülüyor.
Araştırmaya göre teknoloji yöneticilerinin yüzde 83’ü, kuantum bilişim destekli siber tehditlerin önümüzdeki beş yıl içinde iş dünyası üzerinde önemli etkiler oluşturacağını düşünüyor.
Bu nedenle şirketlerin bugünün saldırılarına karşı önlem alırken yarının teknolojilerini de hesaba katması gerekiyor.
ŞİRKETLER NE YAPMALI?
Araştırma, şirketlerin siber dayanıklılık konusunda özellikle altı noktaya ağırlık vermesi gerektiğini ortaya koyuyor.
Bunların başında şirketin sahip olduğu kritik varlıkların sürekli olarak izlenmesi geliyor. Hangi sistemin nerede olduğu, kimlerin erişebildiği ve hangi güvenlik açığının bulunduğu anlık olarak bilinmeli.
İkinci olarak saldırganların kullanabileceği temel güvenlik açıklarının kapatılması gerekiyor.
Üçüncü önemli konu ise şirket açısından gerçekten kritik olan varlıkların belirlenmesi ve bunların öncelikli olarak korunması.
Bunun yanında yeni nesil siber güvenlik teknolojilerine yatırım yapılması, şirketlerle çalışan üçüncü tarafların oluşturduğu risklerin sürekli takip edilmesi ve ağ güvenliğinin güçlendirilmesi gerekiyor.
SİBER GÜVENLİK ARTIK PATRONUN DA MASASINDA OLMALI
Buradan çıkarılması gereken en önemli sonuç şu:
Siber güvenlik artık sadece bilgisayar bölümünün işi değildir.
Bir şirketin yönetim kurulu, genel müdürü, finans birimi, insan kaynakları, üretim bölümü ve hatta tedarikçileri bile siber güvenliğin bir parçasıdır.
Çünkü günümüzde bir şirketin itibarını birkaç saat içinde zedelemek mümkün. Müşteri bilgileri çalınabilir, üretim durabilir, ödeme sistemleri çalışmayabilir veya şirketin önemli verileri dışarı sızabilir.
Böyle bir durumda şirketin sadece güvenlik sistemi değil, bütün iş yapma kabiliyeti sınavdan geçer.
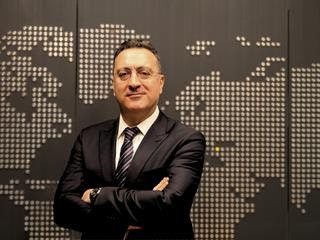
EY Türkiye Danışmanlık Hizmetleri Şirket Ortağı ve Siber Güvenlik Hizmetleri Lideri Ulvi Cemal Bucak da siber saldırıların artık insan ölçeğinin çok ötesinde bir hızda gerçekleştiğine dikkat çekiyor. Bucak’a göre şirketlerin yalnızca mevcut tehditlere karşı önlem alması yeterli değil; görünmeyen riskleri de yönetebilen ve kriz anında faaliyetlerini sürdürebilen bir yapı kurması gerekiyor.
ASIL HEDEF SALDIRIYI ÖNLEMEK DEĞİL, KRİZDE AYAKTA KALMAK
Eskiden şirketler için siber güvenlik denildiğinde ilk akla gelen konu saldırıyı önlemekti.
Bugün ise anlayış değişiyor.
Elbette saldırının önlenmesi önemli. Ancak saldırının tamamen önlenemediği bir durumda şirketin ne kadar hızlı toparlanabildiği de en az saldırıyı engellemek kadar önemli hale geliyor.
Bir başka ifadeyle şirketler artık sadece “Bize saldırı olur mu?” diye düşünmemeli.
“Asıl soru saldırı olduğunda ne kadar sürede ayağa kalkabiliriz?” olmalı.
Çünkü yapay zekâ saldırganların hızını artırıyorsa, şirketlerin de savunma ve toparlanma hızını artırması gerekiyor.
Gelecekte güçlü şirket yalnızca çok para kazanan veya çok teknoloji kullanan şirket olmayacak. Verisini koruyabilen, müşterisinin güvenini kaybetmeyen, üretimini sürdürebilen ve kriz anında hızlı hareket edebilen şirketler ayakta kalacak.
Kısacası yapay zekâ ekonominin ve iş dünyasının kurallarını değiştirirken, siber güvenliğin kurallarını da yeniden yazıyor. Şirketlerin bu yeni dönemde en büyük yatırımlarından biri artık sadece makineye, binaya veya yazılıma değil; güvenliğe, dayanıklılığa ve görünmeyen riskleri görebilmeye yapılmak zorunda.